網(wǎng)絡(luò)安全第八天 不安全的文件上傳漏洞與相關(guān)安全風(fēng)險(xiǎn)
在網(wǎng)絡(luò)安全的學(xué)習(xí)中,第八天我們重點(diǎn)探討了不安全的文件上傳漏洞及其相關(guān)的安全風(fēng)險(xiǎn)。該漏洞是Web應(yīng)用開(kāi)發(fā)中的常見(jiàn)隱患,往往由于開(kāi)發(fā)者未對(duì)用戶(hù)上傳的文件進(jìn)行充分驗(yàn)證和限制而導(dǎo)致。攻擊者可能利用此漏洞上傳惡意文件(如Web Shell),從而獲取服務(wù)器控制權(quán)。
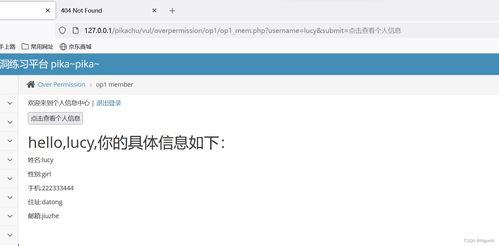
我們還深入分析了over permission(權(quán)限過(guò)度)問(wèn)題,這通常指應(yīng)用賦予用戶(hù)超出其角色所需的權(quán)限,導(dǎo)致未授權(quán)操作。目錄遍歷是另一重要議題,攻擊者通過(guò)操縱文件路徑訪問(wèn)系統(tǒng)敏感目錄,可能導(dǎo)致數(shù)據(jù)泄露。
敏感信息泄露則強(qiáng)調(diào)了在開(kāi)發(fā)過(guò)程中需謹(jǐn)慎處理用戶(hù)數(shù)據(jù),例如避免在錯(cuò)誤消息或日志中暴露密碼、密鑰等關(guān)鍵信息。我們討論了PHP反序列化漏洞,這一漏洞常因反序列化用戶(hù)可控?cái)?shù)據(jù)而觸發(fā),可能引發(fā)代碼執(zhí)行等嚴(yán)重后果。
網(wǎng)絡(luò)與信息安全軟件開(kāi)發(fā)必須嚴(yán)格遵循安全編碼原則,包括輸入驗(yàn)證、權(quán)限控制、數(shù)據(jù)加密和序列化安全等,以構(gòu)建可靠的防護(hù)體系。
如若轉(zhuǎn)載,請(qǐng)注明出處:http://m.rzfoto.com/product/22.html
更新時(shí)間:2026-10-07 10:08:15